Audit d’intelligence artificielle : prioriser les projets sans sous-estimer les risques
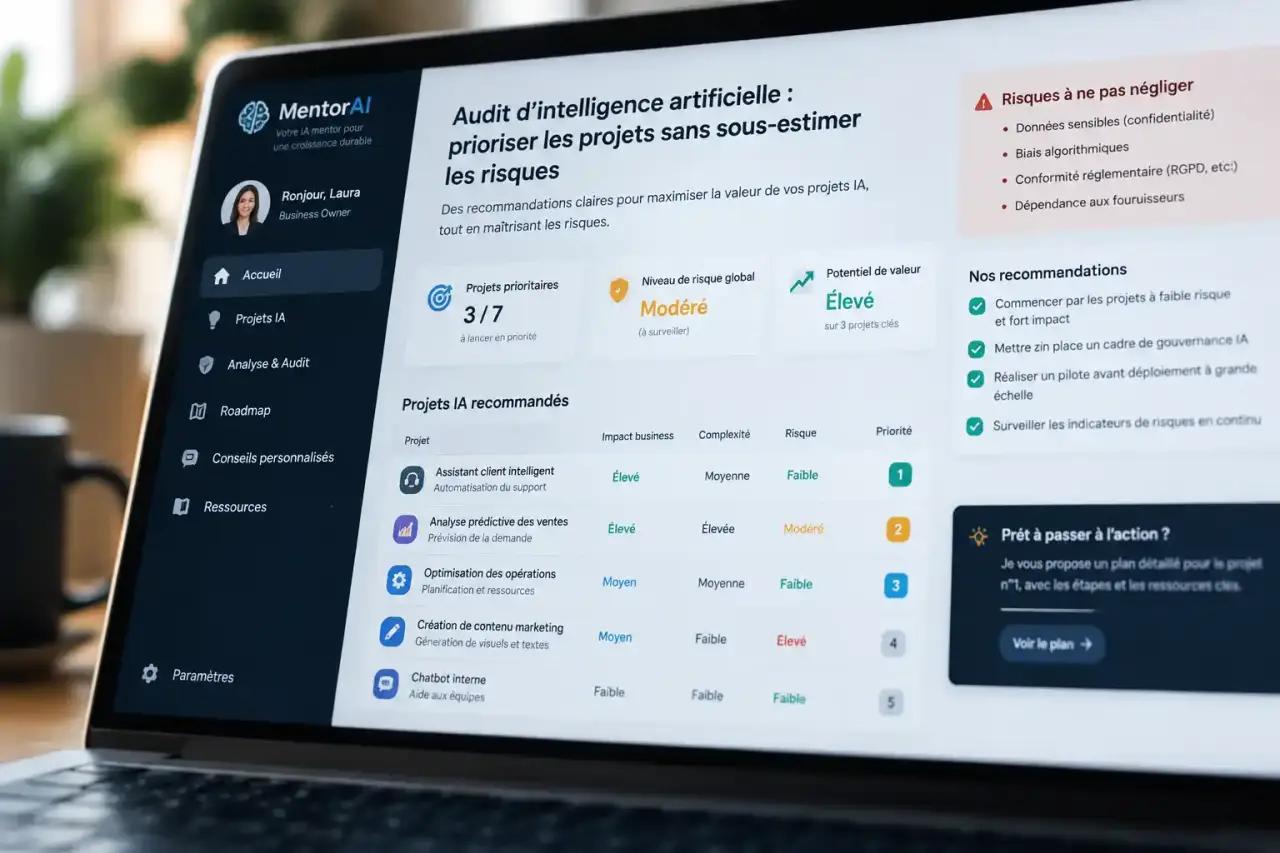
Un audit d’intelligence artificielle sert à décider où investir, quels usages encadrer et quels systèmes fiabiliser. Il peut identifier des gains opérationnels ou examiner une IA déjà déployée. Pour obtenir des recommandations exploitables, il faut préciser dès le départ la décision attendue : choisir des projets, préparer un déploiement ou vérifier la maîtrise des risques.
Définir le bon périmètre avant de demander un devis
Le terme « audit IA » recouvre plusieurs missions. Un diagnostic des opportunités ne démontre pas la fiabilité d’un modèle ; inversement, un test technique ne suffit pas à construire une stratégie d’entreprise. Le devis doit distinguer ces objectifs et préciser les exclusions.
| Type de mission | Question centrale | Résultat attendu |
|---|---|---|
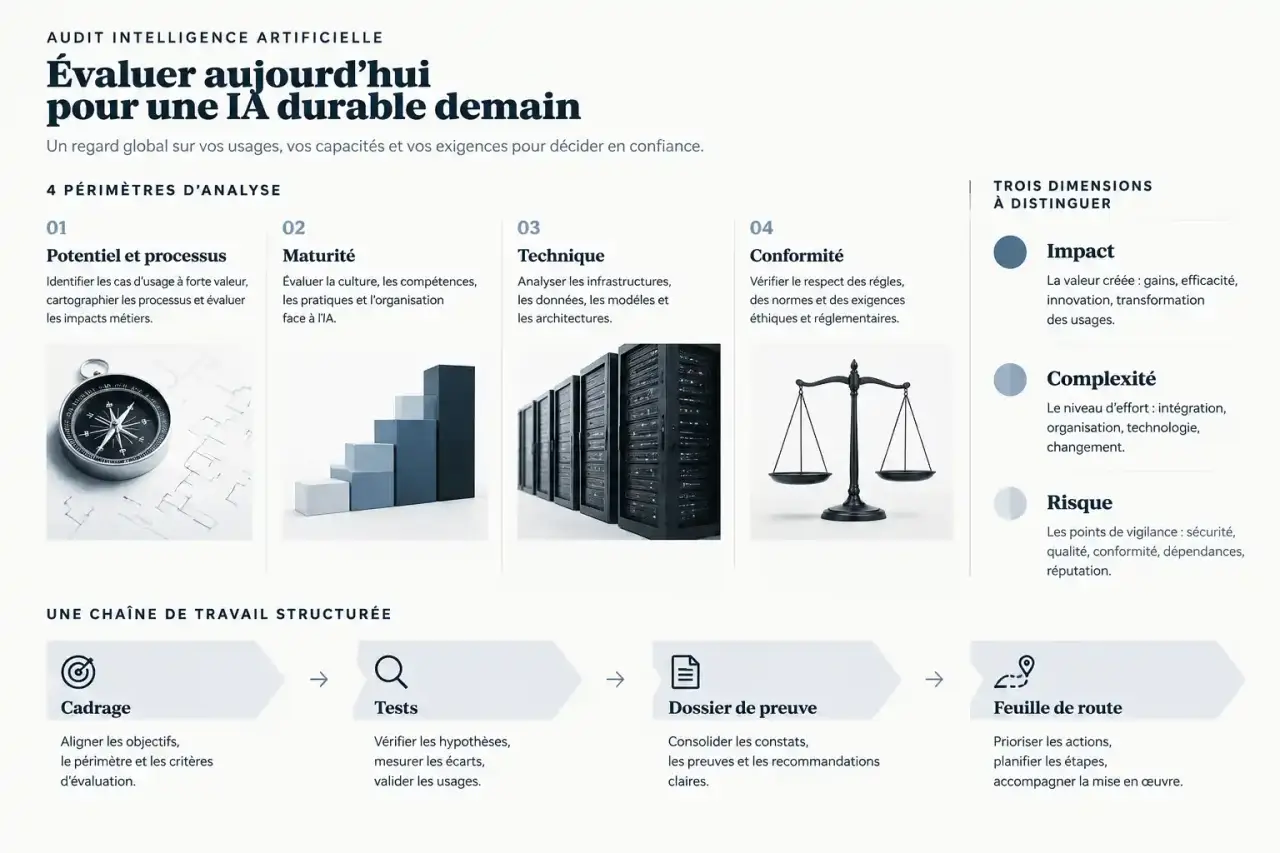
| Audit de potentiel et des processus | Quelles tâches améliorer avec l’IA ? | Cartographie des cas d’usage et priorités métiers |
| Audit de maturité | L’organisation est-elle prête ? | Évaluation des compétences, données et responsabilités |
| Audit technique | Le système est-il suffisamment fiable ? | Tests, limites et corrections recommandées |
| Audit de conformité | Quelles obligations s’appliquent et sont-elles couvertes ? | Écarts documentés et plan de remédiation |
L’audit interne augmenté désigne autre chose : l’usage de l’IA par les auditeurs pour analyser des documents ou repérer des transactions atypiques. L’IA générative aide notamment à explorer et synthétiser des contenus ; le machine learning peut soutenir la détection d’anomalies. Dans les deux cas, l’auditeur reste responsable de son jugement.
Une formation développe les compétences, tandis qu’un audit produit un diagnostic étayé. Les deux se complètent, mais une sensibilisation aux outils ne remplace ni l’examen des processus ni les tests d’un système.
Partir du travail réel pour sélectionner les projets rentables
La mission commence par un cadrage avec un sponsor interne, puis des entretiens avec les collaborateurs. L’objectif est de comprendre les volumes, les délais, les exceptions et les contrôles existants. Finance, service client, RH ou juridique peuvent être concernés : la priorité dépend du problème rencontré, pas de l’attrait d’un outil.
Observer les tâches et leurs dépendances
Pour chaque processus, l’auditeur relève les données utilisées, le temps consacré, les erreurs fréquentes et les décisions prises. Une synthèse documentaire, par exemple, n’a pas les mêmes contraintes qu’une décision de recrutement. Il faut aussi recenser les usages informels, notamment les documents transmis à des assistants non approuvés.
La bonne maille d’analyse n’est ni le métier entier ni le geste isolé : c’est une séquence de travail avec une entrée, une sortie et un responsable. Accélérer la rédaction d’un rapport peut simplement déplacer le goulot d’étranglement vers sa validation. En observant les transmissions entre équipes, l’audit distingue le temps gagné localement du délai réellement réduit pour le client.
Évaluer l’impact, la complexité et le risque séparément
Une matrice de priorisation doit rendre ses critères visibles. L’impact combine fréquence, temps récupérable et qualité attendue. La complexité dépend des données, des intégrations et des compétences. Le risque tient notamment à la confidentialité, aux personnes affectées et aux conséquences d’une erreur. Un gain élevé ne doit pas compenser artificiellement un risque inacceptable.
Pour estimer le ROI, comparez les bénéfices réellement valorisables aux coûts complets : licences, intégration, contrôle humain, maintenance et formation. Des heures économisées ne deviennent pas automatiquement une économie financière. Un pilote doit vérifier les hypothèses avant généralisation.
Mister IA annonce 15 à 30 cas d’usage identifiés en moyenne par métier audité. Ce repère commercial illustre le volume possible d’opportunités, mais ne constitue ni une cible obligatoire ni une garantie de rentabilité : une sélection courte et réalisable vaut mieux qu’un catalogue inexploitable.
Tester le système entier, pas seulement ses réponses
Un système d’IA associe données, modèle, instructions, règles, outils connectés et décision métier. L’audit doit suivre cette chaîne complète. Pour un agent capable d’exécuter des actions, il faut examiner ses permissions et les conditions d’arrêt, pas uniquement la qualité de ses textes.
Vérifier les données et rejouer les tests
L’examen porte sur la provenance, la complétude et la représentativité des données accessibles, y compris celles d’entraînement lorsque leur inspection est possible. Il recherche aussi les biais et les variables qui peuvent servir indirectement de substituts à des caractéristiques sensibles. Les limites d’accès doivent figurer dans le rapport.
Les sorties sont comparées à une base de référence maîtrisée et rejouable. Les tests couvrent les situations courantes, les cas limites, les hallucinations, les refus inappropriés et la robustesse. Les seuils d’acceptation doivent dépendre de l’usage : une suggestion de formulation et une recommandation financière n’appellent pas la même tolérance à l’erreur.
Prouver la supervision et cadrer la conformité
Le contrôle humain doit être praticable : qui relit, avec quelles informations, dans quel délai, et peut-on bloquer ou annuler l’action ? Le programme Afges souligne l’article 14 de l’AI Act concernant le contrôle humain des systèmes à haut risque. L’audit doit d’abord qualifier le système, son usage et le rôle de l’organisation pour déterminer les exigences applicables.
La sécurité couvre les accès, la conservation, la localisation des données, les transferts et leur éventuelle réutilisation par les fournisseurs. Un dossier de preuve rassemble versions, protocoles de test, métriques, décisions et actions correctives. Il soutient la démonstration de maîtrise sans constituer, à lui seul, une certification de conformité.
Exiger des livrables qui conduisent à une décision
La restitution doit permettre de lancer, différer, modifier ou abandonner un projet. Chaque recommandation mérite un responsable, des prérequis et un critère de réussite. Une présentation générale sans éléments vérifiables reste difficile à exploiter.
- Cartographie : processus, usages existants, systèmes et responsables.
- Matrice de priorisation : impact, complexité, risque et hypothèses économiques.
- Rapport de tests : méthodes, résultats, limites et preuves associées.
- Feuille de route : pilotes, dépendances, budget à préciser et décisions de passage à l’étape suivante.
- Plan d’adoption : formation par métier, règles d’utilisation et, si pertinent, prompts testés.
Le choix technique vient ensuite. Un outil généraliste peut suffire pour assister une tâche ; une solution no-code ou low-code peut relier des étapes existantes ; un développement sur mesure se justifie lorsque les besoins d’intégration, de contrôle ou de performance l’exigent. L’augmentation conserve une intervention humaine, tandis que l’automatisation exécute certaines actions : ce niveau d’autonomie doit être explicite.
Comparer les prestataires sur le périmètre et le suivi
Mister IA annonce un audit complet entre 4 et 6 semaines et une roadmap de 12 à 24 mois. Ces durées caractérisent son offre, pas une norme universelle. Le calendrier dépend du nombre de métiers et de systèmes, de l’accès aux données et de la profondeur des tests.
Le coût doit donc être apprécié à périmètre comparable. Demandez ce que couvrent les entretiens, les essais techniques, l’analyse réglementaire et la restitution. Vérifiez aussi les compétences métier, data et sécurité mobilisées, ainsi que l’indépendance du diagnostic lorsqu’une intégration est vendue ensuite.
Pour préparer un devis, transmettez vos objectifs, les processus concernés, l’inventaire des outils et vos contraintes de confidentialité. Faites préciser vos obligations de disponibilité, les accès nécessaires et les exclusions de mission.
Enfin, prévoyez le suivi après déploiement : adoption, qualité, coûts réels, incidents et dérive des performances. Une modification du modèle, des données ou de l’usage peut imposer une réévaluation. Un audit utile ne s’arrête pas à une liste d’idées : il organise des décisions vérifiables dans la durée.